
DeepSeek Harness 工具系统:模型的手和眼睛
DeepSeek Harness 工具系统通俗深讲:模型怎么调用工具、注册表是什么、一次调用过哪七道关卡(pre-execute/guard/execute/post-execute/result),配完整旅程图、真实运 …
 梦兽编程™AI 套装
DeepSeek Harness 工具系统通俗深讲:模型怎么调用工具、注册表是什么、一次调用过哪七道关卡(pre-execute/guard/execute/post-execute/result),配完整旅程图、真实运 …

DeepSeek Harness 的 ctx.sandbox 同宿主进程约束 seam:逐调用文件效果策略、平台 runner 选择、full/partial 报告、fail-closed、路径围栏与一次性提权。区分官方 …
Google 2025 年披露:Android 内存安全漏洞占比首次跌破 20%,Rust 代码漏洞密度比 C/C++ 低约 1000 倍。本文拆解背后的原理,用一段 use-after-free 的 C/Rust 对照 …
自己解析 JWT 很容易踩 alg=none、密钥写死、不校验 aud/iss 的坑。本文基于 Axum 实写一个 OIDC Bearer Token 校验中间件:JWKS 公钥拉取、alg 白名单、iss/aud 校验 …
Rust Lambda 如何通过 IAM 角色自动获取临时凭证?从 IAM 角色创建、Rust 代码编写到 cargo-lambda 部署,实操 AWS Workload Credentials Provider 的工作 …

深入解析Claude Code的权限系统:三级权限架构、YOLO分类器自动判断、Always Allow/Deny规则。揭秘AI如何在执行rm -rf /之前拦住自己,以及如何实现生产级的安全控制。
详解 Tool Confirmation 机制——当 Agent 要执行有风险操作时,如何让用户确认后再执行;以及 API Key、OAuth 等认证机制的配置。
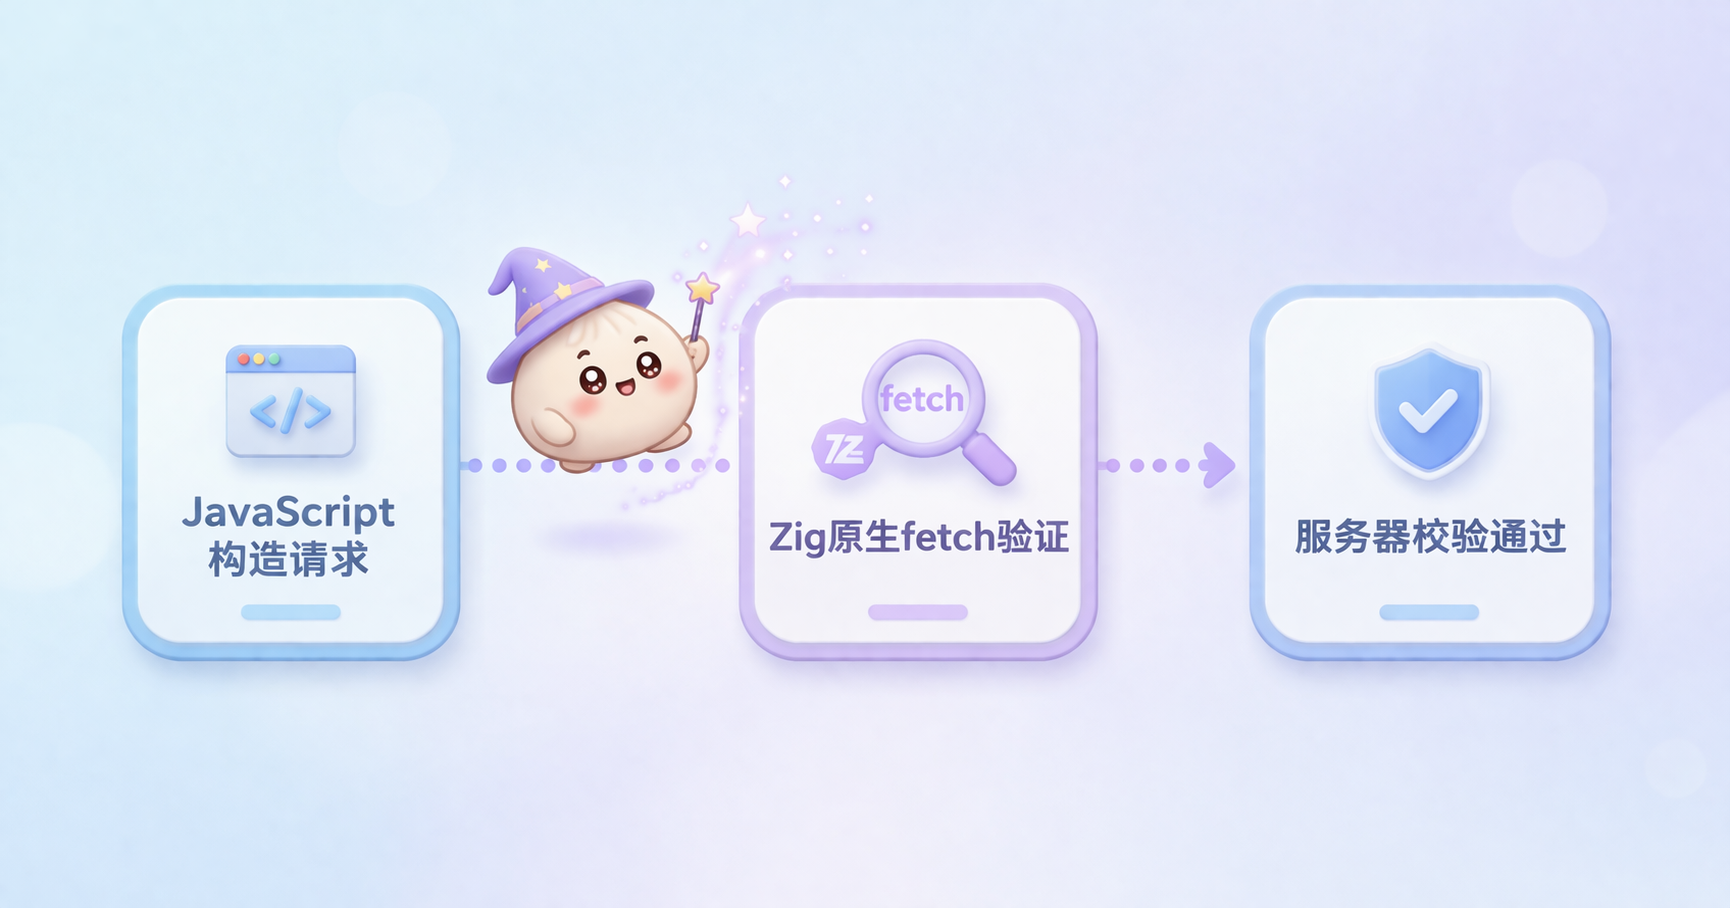
通过逆向工程深入分析Claude Code的API请求签名机制,揭秘cch哈希和xxHash64的实现原理,Bun运行时的秘密,以及Anthropic如何用原生代码保护API调用。
一款让 Claude Code、Codex 等 AI 代理安全运行在沙箱中的 macOS 工具,彻底杜绝误删文件、泄露密钥等安全隐患。
用人话讲明白 WASM + Rust 与 Linux 容器的差异、优劣与适用场景,含冷启动、WASI/K8s 现状、实操示例与权衡,附原文链接。